Toutes les discussions
Dernière heure
-
Bonjour @jeremyc Merci de ton intérêt. J'ai essayé la connexion directe. Le NAS n'est pas vu par l'assistant et il ne propose rien, logique. Le RESET n'a fonctionné pas, je n'ai aucun bip. Je vais réessayer en mettant les digues, car j'ai fait sans en suivant ce que me disait L'IA. Je te fais un retour.
Hier
-
Bonjour, La LED bleue qui clignote avec ou sans disques, après une réinstall coupée net, veut surtout dire que le NAS n'arrive plus à démarrer un DSM valide. Ce n'est pas forcément la fin des données, surtout si tu n'as pas formaté les volumes. En RAID 0, remets bien les 4 disques dans les mêmes baies qu'avant, dans le même ordre. Ensuite, plutôt que de bricoler l'alimentation, passe par une install propre depuis un PC du même réseau : Télécharge le .pat DSM 6.2.4 pour DS415play sur le Download Center Synology (ce modèle ne va pas en DSM 7). Lance Synology Assistant (ou find.synology.com), il devrait voir le NAS même si DSM ne démarre pas. Choisis Installer / Migrer. Si on te propose de migrer le système existant, prends ça. Évite toute option qui formate les disques ou recrée le volume. Si Assistant ne le trouve pas : câble Ethernet direct vers le PC ou vers un port du routeur, autre câble, et un reset mode 1 (appui court sur RESET environ 4 s jusqu'au bip) pour remettre réseau/admin sans toucher aux données. Le paquet SynoCommunity a pu casser des dépendances, mais l'essentiel maintenant c'est de finir une install DSM propre sans reformater. Dis-moi si Assistant voit le NAS et quelles options il propose, on pourra trancher avant de cliquer. Bonne soirée.
-
Bonjour à vous J'ai un gros souci avec mon NAS DS415play de 2014, et oui, ce n'est pas la dernière génération. Son utilisation principale est de me servir de serveur pour Kodi et de stocker films , photos et quelques fichiers fichiers. Il a toujours été branché sur un onduleur. J'ai voulu installer Qbittorent, Mais comme docker n'est pas disponible sur ce modèle ancien, j'ai eu la "bonne idée" de vouloir l'installer par des moyens détournés, à savoir Syno Community qui permet d'avoir les applis sans Docker. Mal m'en a pris, l'installation m'a fait cracher le NAS. Impossible à reprendre la main ou à éteindre. Bref, à force de bricoler, j'avais réussi à le rallumer, mais il ne reconnaissait plus le système. J'ai tenté de faire une réinstallation qui a démarré, mais, en plein milieu, j'ai flippé et je me suis dit que j'allais tout perdre. J'ai donc éteint à la sauvage et depuis LED bleue clignote, avec disques ou sans disque. Je précise que je suis, j'étais en raid 0 ☹️ Voilà, c'est un peu long, mais, si vous avez une idée pour le réanimer, j'en serai ravi. Merci d'avoir lu et peut-être me faire un retour. Bonne soirée à vous
-
Le problème vient de mon DHCP de la Box qui indique une mauvaise IP. Le NAS est hors de cause.
-
Et donc ? Si vous nous en disiez un peu plus, ça pourrait aider ceux qui ont un problème similaire et qui viendraient à lire cette discussion.
-
Le problème est résolu (erreur DHCP).
-
allocations a rejoint la communauté
-
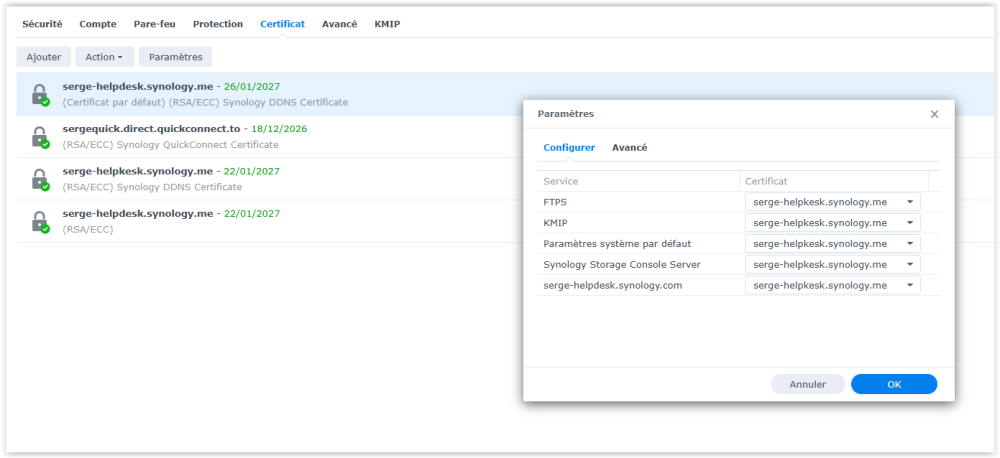
Bonjour Jene vois pas : Certificat affecté à "Systeme DNS"
La dernière semaine
-
Salut @Alm, le plus efficace : n'expose jamais DSM (ports 5000/5001) ni SSH directement sur internet, et passe par un VPN (WireGuard sur ta box ou VPN Server de Synology) pour l'accès à distance. Dans Panneau de configuration, Sécurité, active le pare-feu avec refus par défaut, le blocage automatique des IP, et la 2FA sur tous les comptes admin. Désactive le compte admin par défaut et le compte invité. Désactive aussi QuickConnect et l'UPnP du routeur si tu ne t'en sers pas : ils peuvent exposer le NAS sans que ça se voie. Passe les mises à jour automatiques en mode important, et garde une sauvegarde hors ligne ou en snapshots immuables, parce qu'un ransomware chiffre aussi les dossiers partagés montés. Le Centre de sécurité de DSM liste les points faibles restants.
-
Bonjour @Alm , Si tu n'expose pas tes Nas sur internet ( pas de redirection de port de ta box/routeur vers le nas ) et que tu as configure le pare-feu correctement. Tu réduis drastiquement la surface d'attaque. Ensuite si les mises à jour ne te sont il te faut vérifier dans le rentre de téléchargement si tu en as pas ici https://archive.synology.com/download/Os/DSM
-
Hello! Si jamais vous avez plus d'infos et des recommandations pour mitiger les risques, je suis preneur... En attendant de vérifier que mes serveurs ne sont pas inutilement exposés à ces risques, je les ai éteints. (ça reste un usage domestique et j'ai des sauvegardes, mais ça reste hyper relou quand ça arrive)
-
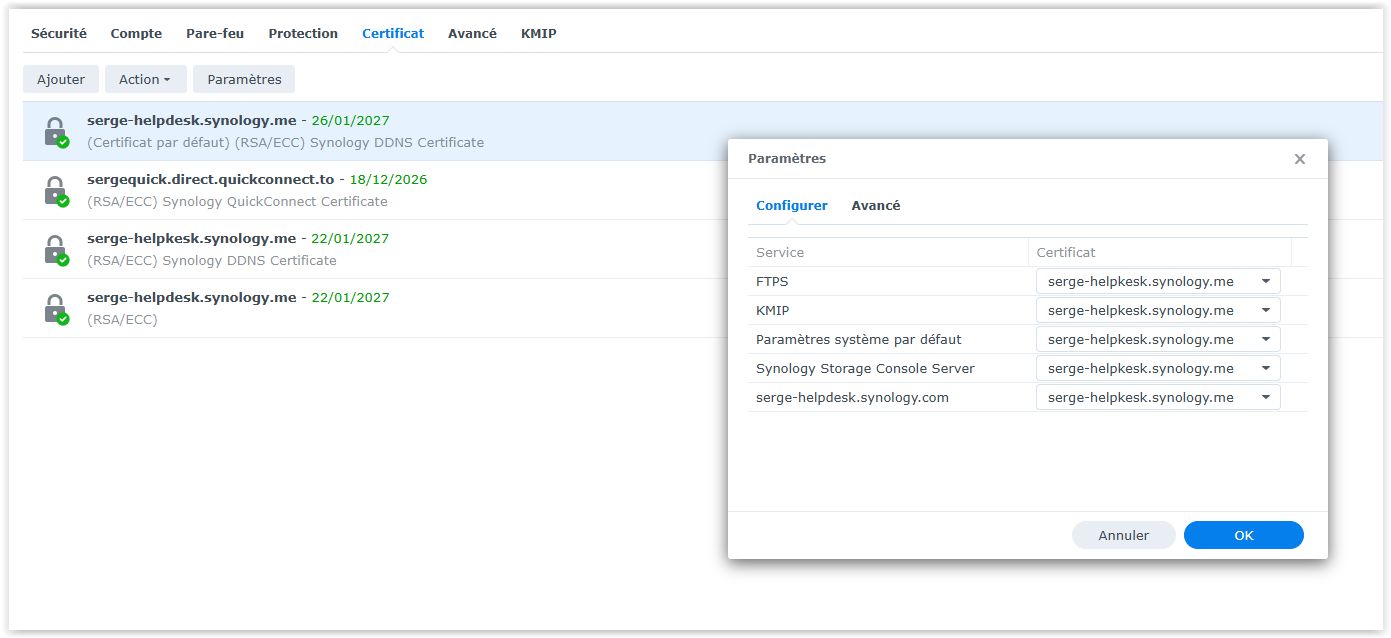
Bonjour, le certificat Let's Encrypt n'est valable que pour le nom de domaine, pas pour une adresse IP. Si vous ouvrez le DSM avec l'IP locale ou en http, le navigateur affichera toujours « non sécurisé », même si tout est correct. Essayez avec le nom complet de votre domaine synology.me suivi de :5001, en https. Vérifiez aussi dans Panneau de configuration, Sécurité, Certificat, Configurer, que le certificat est bien affecté à « Système DSM ».
-
Re, Le masque, c'est ce qui dit combien de chiffres de l'adresse sont fixes. Pour 192.168.35.x, il te faut 192.168.35.0 avec le masque 255.255.255.0 (équivalent de /24). Ça couvre 192.168.35.0 à 192.168.35.255, donc tous tes appareils WireGuard d'un coup. Ton 255.0.0.0 fonctionne, mais il est beaucoup trop large : il autorise tout 192.x.x.x, donc aussi ton réseau local et d'autres plages. Je le corrigerais. Le /64 que tu vois est sans doute une erreur de lecture ou de l'IPv6, pour de l'IPv4 on attend /24 ou /32. Le 42 est juste l'adresse attribuée à ton appareil, normalement fixe tant que tu gardes la même config, mais ça n'a pas d'importance si tu autorises tout le sous-réseau. Autre option : une seule règle sur 192.168.35.42 avec 255.255.255.255, mais ça casse si tu ajoutes un appareil.
-
Merci @Dex J’utilise également Ffmpeg. Sans doute est-ce pour cela que j’avais installé ce plaquage …
-
C'est marrant car j'ai aussi fait la mise à jour et je ne me souviens par pourquoi j'avais installé ce paquet... J'ai encore Videostation qui tourne (DSM 7.2) mais je ne m'en sert plus depuis que j'utilise Jellyfin qui à priori n'a pas besoin de ce paquet. Edit: J'ai trouvé, ce package est necessaire pour ffmpeg et j'utilisais un patch (alexpresso VideoStation-FFMPEG-Patcher) pour videostation.
-
Les ports 80 et 5000 sont http. Aucun certificat ne peut s'appliquer sur ces ports. Le 5001 est en https. Cependant, son ouverture vers l'extérieur n'est pas recommandé (accès à DSM). Votre nom de domaine n'est pas sécurisé. Est-ce que vous avez sélectionné les applications pour lequel ce certificat s'applique (paramètres dans la page des certificats) ?
-
Bonjour Depuis le transfert de mon nas 220j vers le 225+ Tout s'est bien passé sauf que lors de la consultation de mon site internet sur le port 80 et la connection du DSM via le port 5000 ou 5001 Il me signale que ma connection n'est pas sécurisée j'ai pourtant un certificat encrypt valable jusqu'au 26/1/2027 Dans DDNS, mon nom de domaine est à jour : https://serge-helpdesk.synology.me Dans le DSM j'ai coché la redirection automatique http vers https
-
Bonjour @NobleProton , soyez le bienvenu sur ce forum. Comme son nom l'indique, cette section est réservée uniquement aux présentations. Pas de demande d'aide ici. Pour des conseils sur le choix d'un NAS, il y a une section dédiée. Merci d'y faire votre demande en fournissant des renseignements sur vos besoins.
-
-
NobleProton a rejoint la communauté
-
Tout ce qui est code ou commande se met entre crochets <>, c'est l'intitulé code block
-
Merci Jeremy pour ces conseils. Pour être sûr de bien autoriser mon client quand il sort du tunnel, je dois donc ajouter une adresse IP et un masque de sous réseau c'est bien cela (je ne suis pas super familier avec les concepts de masque, sous réseau etc)? Par exemple en regardant les informations dans l'application client Wireguard, je vois effectivement une adresse (les chiffres sont fictifs) mentionnée 192.168.35.42/64 est ce correct de mettre dans les réglages du pare-feu le setup 192.168.35.0 et en masque de sous réseau 255.0.0.0 de sorte à couvrir toutes les adresses de type 192.168.35.x. ? ou faut il plutôt renseigner une plage d'IP qui irait de 192.168.35.0 à 192.168.35.255 ? Pas sur de savoir comment interpréter et utiliser les chiffres 42 et 64 dans mon exemple (quand je regarde le log a l'instant et ayant testé une connexion depuis mon laptop en 4G et non sur le wifi, je vois une connexion depuis 192.168.35.42 mais sans savoir si c'est une adresse fixe pour cet appareil ou si elle peut varier entre différents chiffres. Ayant pu (mais sans vraiment comprendre ce que je faisais) un sous réseau avec 192.168.35.0 et masque 2555.0.0.0 ca semble, fonctionner mais c'est un pur hasard obtenu en mimant ce qui était mis dans le tuto.
-
Je suis désolé, j'ai fait un copier coller. Comment dois-je faire ?
-
@korsikaferie Tu pourrais mettre les lignes de commandes et les résultats avec le bon format, stp ? Ça m'éviterait de repasser derrière toi à chaque fois, pour des questions de lisibilité.
-
!!! Pour nc j'ai mis l'adresse de finfs.synology.com. C'est la bonne ? Résultat : hautemaniere@Horace ~ % nc -vz 192.168.1.241 nc: missing hostname and port usage: nc [-46AacCDdEFhklMnOortUuvz] [-K tc] [-b boundif] [-i interval] [-p source_port] [--apple-recv-anyif] [--apple-awdl-unres] [--apple-boundif ifbound] [--apple-no-cellular] [--apple-no-expensive] [--apple-no-flowadv] [--apple-tcp-timeout conntimo] [--apple-tcp-keepalive keepidle] [--apple-tcp-keepintvl keepintvl] [--apple-tcp-keepcnt keepcnt] [--apple-tclass tclass] [--tcp-adp-rtimo num_probes] [--apple-intcoproc-allow] [--apple-tcp-adp-wtimo num_probes] [--setsockopt-later] [--apple-no-connectx] [--apple-delegate-pid pid] [--apple-delegate-uuid uuid] [--apple-kao] [--apple-ext-bk-idle] [--apple-netsvctype svc] [---apple-nowakefromsleep] [--apple-notify-ack] [--apple-sockev] [--apple-tos tos] [--apple-tos-cmsg] [--apple-tcp-maxseg mss] [-s source_ip_address] [-w timeout] [-X proxy_version] [-x proxy_address[:port]] [hostname] [port[s]]!!! L'adresse IP du Mac est différente : 192.168.1.127 !!! J'ai le mac OS Tahoe 26.6.2 !!! Je n'ai pas de VPN
-
Re, Pour nc, il faut mettre l'IP du NAS et le port après la commande, par exemple : nc -vz 192.168.1.20 5001 (avec la vraie IP du NAS). Mais si le ping ne répond pas non plus, je regarderais d'abord côté Mac : Compare l'IP du Mac (Réglages Système > Wi-Fi > Détails > TCP/IP) avec celle du NAS. Les trois premiers nombres doivent être identiques (192.168.1.x des deux côtés par exemple). Si le Mac est en 192.168.0.x ou 10.x, il est sur un autre réseau : Wi-Fi invité, répéteur ou second routeur. Sur macOS 15, regarde Réglages Système > Confidentialité et sécurité > Réseau local, et active ton navigateur. Sans cette autorisation, Safari ou Chrome ne peuvent plus joindre les appareils du réseau local, alors que QuickConnect passe quand même. Si un VPN tourne sur le Mac, coupe-le le temps du test. Si tout est bon de ce côté, essaie depuis ton téléphone sur le même Wi-Fi avec http://IP_DU_NAS:5000. Si ça marche depuis le téléphone, c'est bien le Mac qui coince.
-
Bonjour, Pour moi la combinaison que tu évoques à la fin est la bonne : DSM uniquement via VPN, et le reverse proxy seulement pour les applis que tu dois ouvrir à des personnes ou des appareils sans VPN (Photos pour la famille, liens de partage Drive ou File Station...). DSM, c'est l'interface d'administration, et c'est elle qui est visée par les tentatives actuelles, donc je retirerais son entrée du reverse proxy. Si tu as de toute façon le VPN sur ton téléphone et ton portable, tu peux même tout passer par le VPN et ne garder le 443 que pour les partages. Entre les deux VPN, je prendrais WireGuard sur la Freebox : plus rapide et plus léger qu'OpenVPN sur un DS916+, et il reste joignable même si le NAS est planté. L'accès à tout le réseau local n'est un vrai risque que si un appareil configuré est perdu ou volé, et dans ce cas tu supprimes simplement sa config sur la Freebox. Le VPN du NAS a l'avantage de limiter l'accès au NAS seul (l'option qui autorise les clients à accéder au LAN du serveur, à décocher), c'est surtout utile si tu donnes un accès à quelqu'un d'autre que toi. Deux détails pratiques : Avec le VPN Freebox, les clients arrivent avec une IP du sous-réseau WireGuard (visible dans la config du serveur VPN de la Freebox), pas en 192.168.1.x. Ajoute ce sous-réseau dans les règles autorisées du pare-feu DSM, sinon tu risques de te bloquer toi-même. Le port 80 sert au renouvellement du certificat Let's Encrypt par DSM, tu peux le laisser ouvert tant qu'aucun service n'est exposé derrière.