CMDC
Membres
-
Inscription
-
Dernière visite
-
Bienvenue https://www.youtube.com/watch?v=MmQa-lLy38o
-
https://hub.docker.com/r/galette/galette/ lis surtout la fin How to use this image AND a mariadb image using Docker Compose ou il est dit qu'il y a deux containers
-
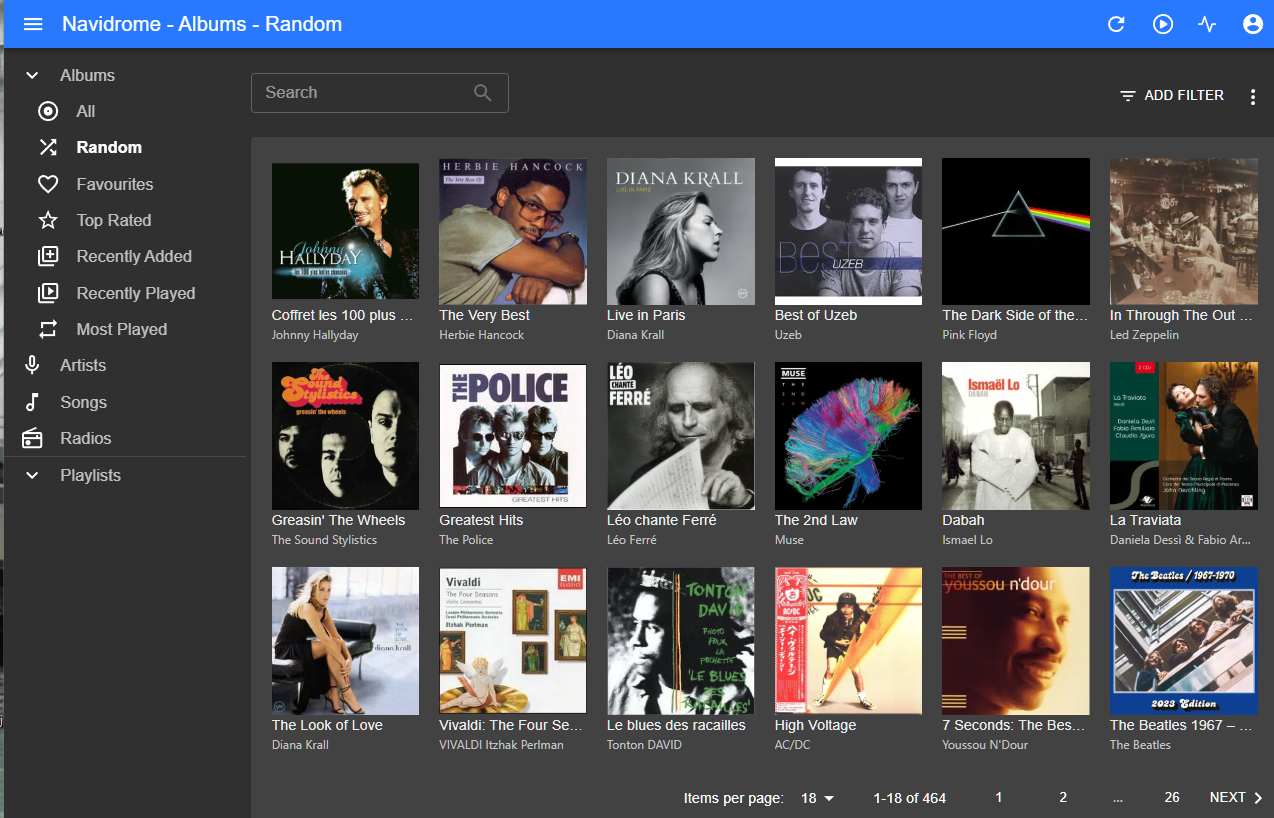
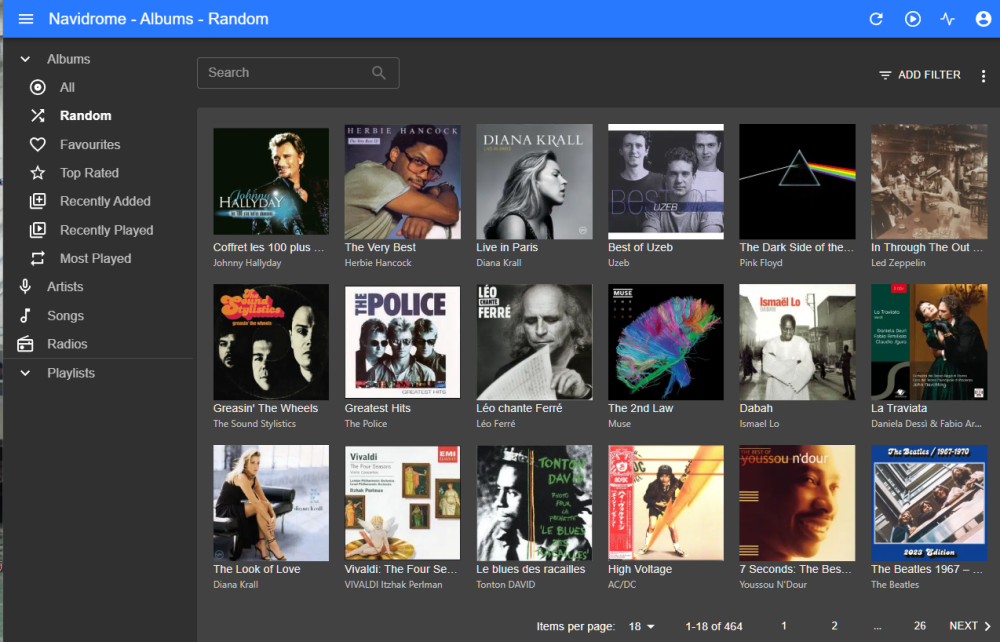
Je préfère utiliser Navidrome en Docker + sous Android Symphosium qui coute quelques Euros et c'est parfait
-
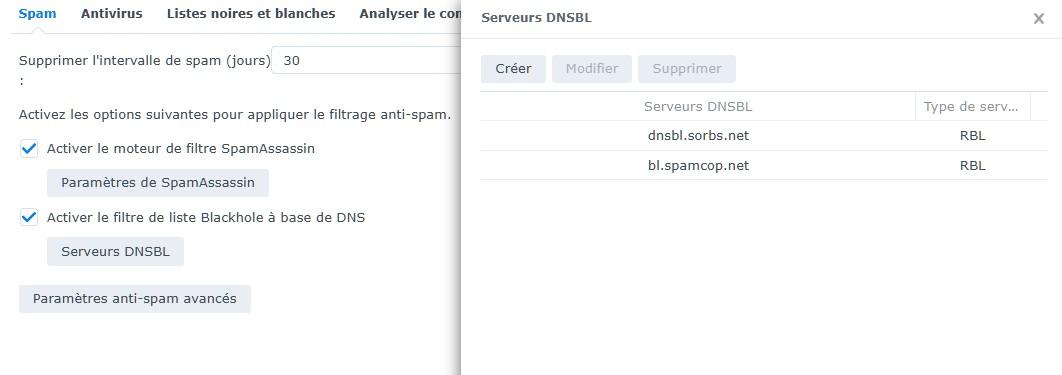
Impossible pour moi, car il faut migrer MailServer vers MailServer Plus qui ne me convainc pas encore !!!
-
Le bail DHCP statique est défini sur le serveur DHCP soit, probablement la BOX. Je pense que tu voulais parler d'adresse IP statique sur le NAS
-
Vu qu'il s'agit probablement de machines "zombies" , elles vont continuer jusqu'à ce "qu'on" décide de les arrêter ....
-
Traditionnellement dans le monde Unix le système de partage réseau utilisé est NFS ... Mais ça c'était avant ... Windows 😁
-
De mémoire, je les ai changés après avoir fait pas mal de recherches la dessus . Mais cela remonte à pas mal de temps déjà . Peut-être 10 ou 15 ans
-
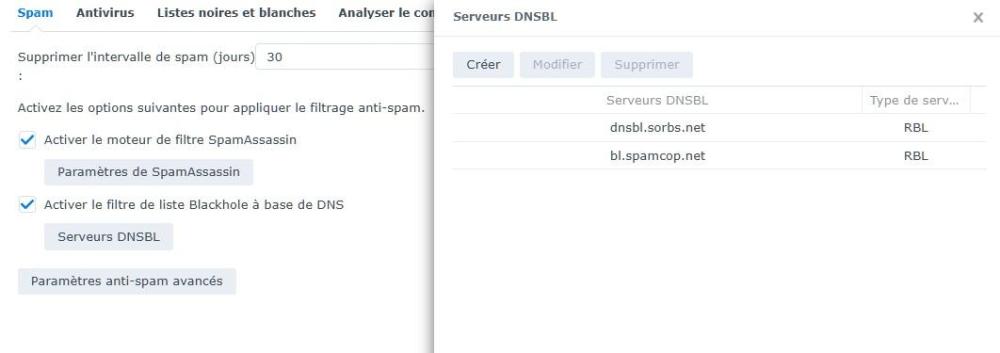
J'ai le même fonctionnement. Cela me semble tout à fait normal . Une adresse IP bannie ne peut être empêchée de connexion, elle peut juste être empêchée de nuire ... ce qui explique que la déconnexion est immédiate. DSM fait son boulot ! Enfin, c'est ce que je crois comprendre Par contre pas de pb avec la liste Blackhole....
-
Si tu cherches des solutions low-cost : Raspberry PI ! Moi perso j'utilise 3 Dockers sur mon Syno série +, car je préfère utiliser Zigbee2Mqtt + Mosquito plutôt que HACS ; plus universel !
-
-
Depuis quelques temps j'ai trois liens persistants en sortie vers le port HTTPS, comme décrits ci-dessous : $netstat -plant tcp 1 0 192.168.0.5:45688 157.97.137.139:443 CLOSE_WAIT 21220/python3 tcp 1 0 192.168.0.5:40900 157.97.137.139:443 CLOSE_WAIT 21220/python3 tcp 1 0 192.168.0.5:52928 157.97.137.137:443 CLOSE_WAIT 21220/python3 naturellement le processus 21220 n'existe pas La bonne nouvelle c'est que ces IP sont à la société Française ANTEMETA spécialiste en Cyber-Sécurité Mais cela ne me rassure qu'à moitié. Avez-vous aussi le même phénomène ? Avez-vous une explication ?
-
Alors, cherche le maillon faible ....
-
Pour votre information : Sur ma banque , j'ai un identifiant sur 9 chiffres qui m'est imposé et un mot de passe que j'ai choisi .... Avant qu'un hackeur trouve mon identifiant .... Du coup j'ai un identifiant très farfelu sur mon compte admin ... protégé, comme il se doit par la 2FA Pourtant j'ai 28000 attaques par jour sur mon adresse mail
-
Désolé les copains, je me suis trompé sur le sujet ! Je pensais que le sujet était: Impossible de mettre à jour l'antivirus sous MailServer ! Je vous prie d'oublier mon intervention ! Désolé encore une fois 🤪