Toutes les discussions
Dernière heure
-
Bonjour à tous, En vue de vouloir installer Home Assitant j'ai commandé 2 barrettes de 8 go. Ram https://www.amazon.fr/dp/B01979WD4U?ref=ppx_yo2ov_dt_b_fed_asin_title&th=1 Je les ai installées et tout a bien fonctionné j'avais bien 16Go en vérifiant dans DSM. Ce matin (en regardant sur freebox OS la déco est a 10h40) je me rend compte que le NAS n'est plus sur le réseau. Je n'y ai plus accès via DSM donc extinction manuelle, j'enlève les 4 racks, les RAM et je remet la RAM d'origine. Redémarrage OK. Du coup je refais la manip de la veille en ré installant les 2x8 Go de RAM, il ne veut plus démarrer.. Une idée pour me dépanner, vu que cela a fonctionné j'avoue ne pas comprendre. Merci à tous..
Aujourd’hui
-
Bonjour à tous, Plex media serveur est installé depuis longtemps sur mon NAS DS918+. Hier j'ai activé l'authentification a 2 facteurs dans DSM et changé mon mot de passe pour me connecter a DSM.. Depuis je n'ai plus accès a PLEX MEDIA SERVEUR message : non autorisé. Vous n'avez pas accès a ce serveur) même en le lançant depuis DSM. Je pense que cela doit venir de là mais je ne sais pas comment y remédier. Merci pour votre aide.
Hier
-
Le problème est maintenant résolu. N'hésitez pas à ouvrir un nouveau message en cas de problème. Ceci est une réponse automatique.
-
J'ai appel à l'assistance synology Ils m'ont donné plusieurs piste, une s'est révélée bonne : Dans Portail de connexion → DSM, vérifiez le champ Domaine personnalisé (utilisez le libellé exact affiché à l'écran). Si serge-helpdesk.synology.me y figure, vous pouvez le retirer puis enregistrer. Cette modification affecte l'accès par ce nom ; elle ne garantit pas la résolution du problème. Tout fonctionne maintenant normalement l'accès sécurisé à mon site web et l'accès sécurisé à mon DSM
-
Bonjour et bienvenue à toi
-
Bonjour Sur mon DS418play qui vient de passer en DSM 7.2.1-69057 Update 13, j'ai le message suivant: La version du paquet installé est 2.5.5-11487, ce qui n'est pas compatible avec votre DiskStation. Veuillez le mettre à jour à 2.6.3-12170 ou plus. Est ce qu'il est possible de récupérer cette version 2.6.3 ? La 2.5.5 marchait parfaitement avant la mise à jour DSM :( PS: la ligne support open vSwitch est bien à "yes" dans /etc.defaults/synoinfo.conf et le paquet "Replication Service" est bien installé et actif. Merci ! PPS: C'est bon, j'ai récupéré la 2.6.4 et j'ai pu récupérer mes machines virtuelles.
-
Bonjour @straycat , soyez le bienvenu sur notre forum
-
Bonjour, Je vais avoir besoin d'aide sur des sujets très particuliers, alors avant tout, je me présente :) Arnaud, 34ans, administrateur systèmes Je ne sais pas si on peut dire que l'on est un expert tant l'informatique est vaste ... j'ai un niveau plutôt avancé dans certains domaines mais je laisse le titre d'expert à d'autres ^^ Nous avons trouvé un bon compromis budget/fonctionnalité/fiabilité dans les produits Synology. Reste que j'éprouve encore aujourd'hui quelques difficultés à trouver des réponses à certains de mes besoins. A bientôt
-
flaq-ai a rejoint la communauté
-
straycat a rejoint la communauté
La dernière semaine
-
Après bidouillage, j'ai trouvé la (les) cause(s) du problème et la correction, que je partage au cas où quelqu'un ait le même problème. Cloud Sync (Synology) : « une connexion existe déjà vers ce fournisseur »Testé sur DSM 6.2.4 / Cloud Sync 2.7.0. À adapter si /volume1 n'est pas votre volume. PourquoiCloud Sync refuse une nouvelle connexion si sa base (/volume1/@cloudsync/db/config.sqlite) contient déjà une connexion avec **le même type de fournisseur et le même unique_id** : SELECT count(*) FROM connection_table WHERE client_type = ? AND unique_id = ? AND status != ?; Deux causes possibles : 1. Connexion fantôme : supprimée dans l'interface, mais suppression interrompue → ligne restée en base. 2. unique_id invalide : une connexion existante a enregistré une valeur partagée (ex. le même GUID que dans user_name) au lieu de l'identifiant du drive → toute nouvelle connexion entre en collision, même avec un autre compte Microsoft. 0. Se connecter en rootssh -p <port> admin@<ip-du-nas> sudo -i # mot de passe admin whoami # doit afficher : root 1. Identifier1a. Confirmer l'erreur dans les logsFaire une tentative de création dans l'interface, puis : grep -i cloudsync /var/log/messages | grep "account linked" | tail -5 cloudsync.cpp:... account linked = le contrôle anti-doublon a trouvé une connexion en base. 1b. Lister les connexions (sans afficher les tokens)Travail sur une copie, pour ne rien modifier : mkdir -m 700 /tmp/cs_ro && cp -p /volume1/@cloudsync/db/config.sqlite* /tmp/cs_ro/ sqlite3 -header /tmp/cs_ro/config.sqlite " SELECT c.id, c.task_name, c.client_type, c.user_name, c.unique_id, c.status, c.error, s.share_name, s.server_folder_path, s.removed_time, CASE WHEN s.removed_time IS NOT NULL OR c.status = 2 THEN 'FANTOME?' WHEN c.unique_id = c.user_name THEN 'UNIQUE_ID SUSPECT' ELSE '' END AS diagnostic FROM connection_table c LEFT JOIN session_table s ON s.conn_id = c.id ORDER BY c.client_type, c.id;" rm -rf /tmp/cs_ro Lecture : Colonne Signification client_type fournisseur (22 = OneDrive) removed_time rempli ou status = 2 suppression commencée mais pas finie → fantôme unique_id identique à user_name, ou identique entre deux lignes du même fournisseur unique_id suspect Confirmer dans le log du démon (fantôme) : grep -E "stop remove|can not be added status" /volume1/@cloudsync/log/daemon.log | tail Repérer l'id de la ligne en cause → noté <ID> ci-dessous. 2. Corriger2a. Arrêter Cloud Sync et sauvegarder/usr/syno/bin/synopkg stop CloudSync /usr/syno/bin/synopkg status CloudSync # doit indiquer arrêté, sinon ne pas continuer B=/volume1/@cloudsync/backup-$(date +%Y%m%d-%H%M) mkdir -p "$B" && cp -p /volume1/@cloudsync/db/config.sqlite* "$B"/ Toujours copier les 3 fichiers (config.sqlite, -wal, -shm) ensemble. 2b. Cas « fantôme » : supprimer la lignesqlite3 /volume1/@cloudsync/db/config.sqlite "SELECT id, task_name FROM connection_table WHERE id = <ID>;" Vérifier que c'est bien la bonne tâche, puis : sqlite3 /volume1/@cloudsync/db/config.sqlite "DELETE FROM connection_table WHERE id = <ID>;" mv /volume1/@cloudsync/connection/<ID> "$B"/connection-<ID> 2>/dev/null mv /volume1/@cloudsync/session/<ID> "$B"/session-<ID> 2>/dev/null Un trigger supprime automatiquement la session liée. 2c. Cas « unique_id suspect » : rendre l'identifiant uniqueNe supprime rien, la tâche existante continue de fonctionner : sqlite3 /volume1/@cloudsync/db/config.sqlite "UPDATE connection_table SET unique_id = unique_id || '-<ID>' WHERE id = <ID>; SELECT id, task_name, unique_id FROM connection_table;" 2d. Redémarrer et vérifier/usr/syno/bin/synopkg start CloudSync Recréer la connexion dans l'interface. Plus de nouvelle ligne account linked dans /var/log/messages → c'est réglé. Vérifier aussi que les tâches existantes reprennent normalement. Retour arrière/usr/syno/bin/synopkg stop CloudSync cp -p "$B"/config.sqlite* /volume1/@cloudsync/db/ mv "$B"/connection-<ID> /volume1/@cloudsync/connection/<ID> 2>/dev/null mv "$B"/session-<ID> /volume1/@cloudsync/session/<ID> 2>/dev/null /usr/syno/bin/synopkg start CloudSync PiègesPas root → Permission denied sur /volume1/@cloudsync. synopkg hors du PATH sous sudo sh → utiliser /usr/syno/bin/synopkg. synopkg stop peut échouer (Failed to stop pkgctl-CloudSync) → toujours contrôler avec status. sqlite3 de DSM 6 ne connaît pas -readonly → lire sur une copie. La base contient des tokens d'accès : ne jamais laisser de copie lisible par tous dans /tmp. Manipulation non documentée par Synology : toujours sauvegarder avant.
-
Je viens de me rendre compte que je suis dans le même cas : 2 volumes distincts backupés vers 2 comptes OneDrive distinct. je viens de voir que l'un est passé en erreur depuis plusieurs mois. quand j'essaye de le recréer, j'ai ce même message d'erreur, alors que j'ai fait la connexion avec un compte qui n'est pas actuellement dans la liste de gauche.
-
cqfd Je n'utilise plus web station depuis un bon moment, aussi je ne peux guère vous aider là dessus. Mais je continue à dire que vous avez un problème persistent avec votre ancien domaine en kesk puisque ce dernier fonctionnait avec vos anciens paramètres et qu'il ne fonctionne plus avec desk. Il y a quelque chose qui est encore à corriger soit sur votre site, soit dans vos paramètres, soit les deux. Je m'arrête là car je ne ferais que me répéter.
-
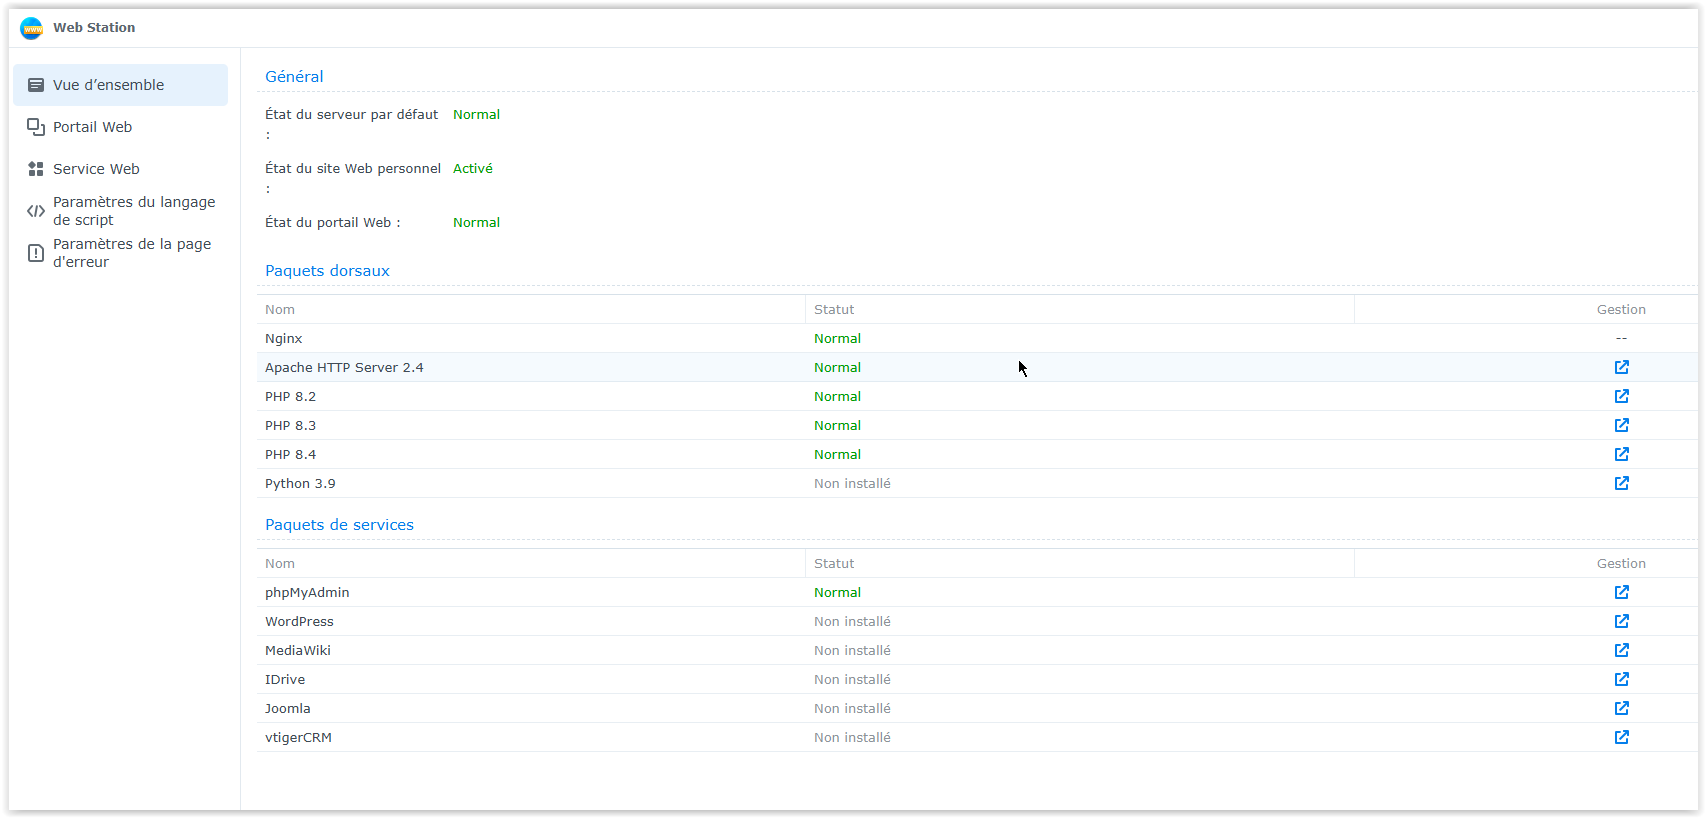
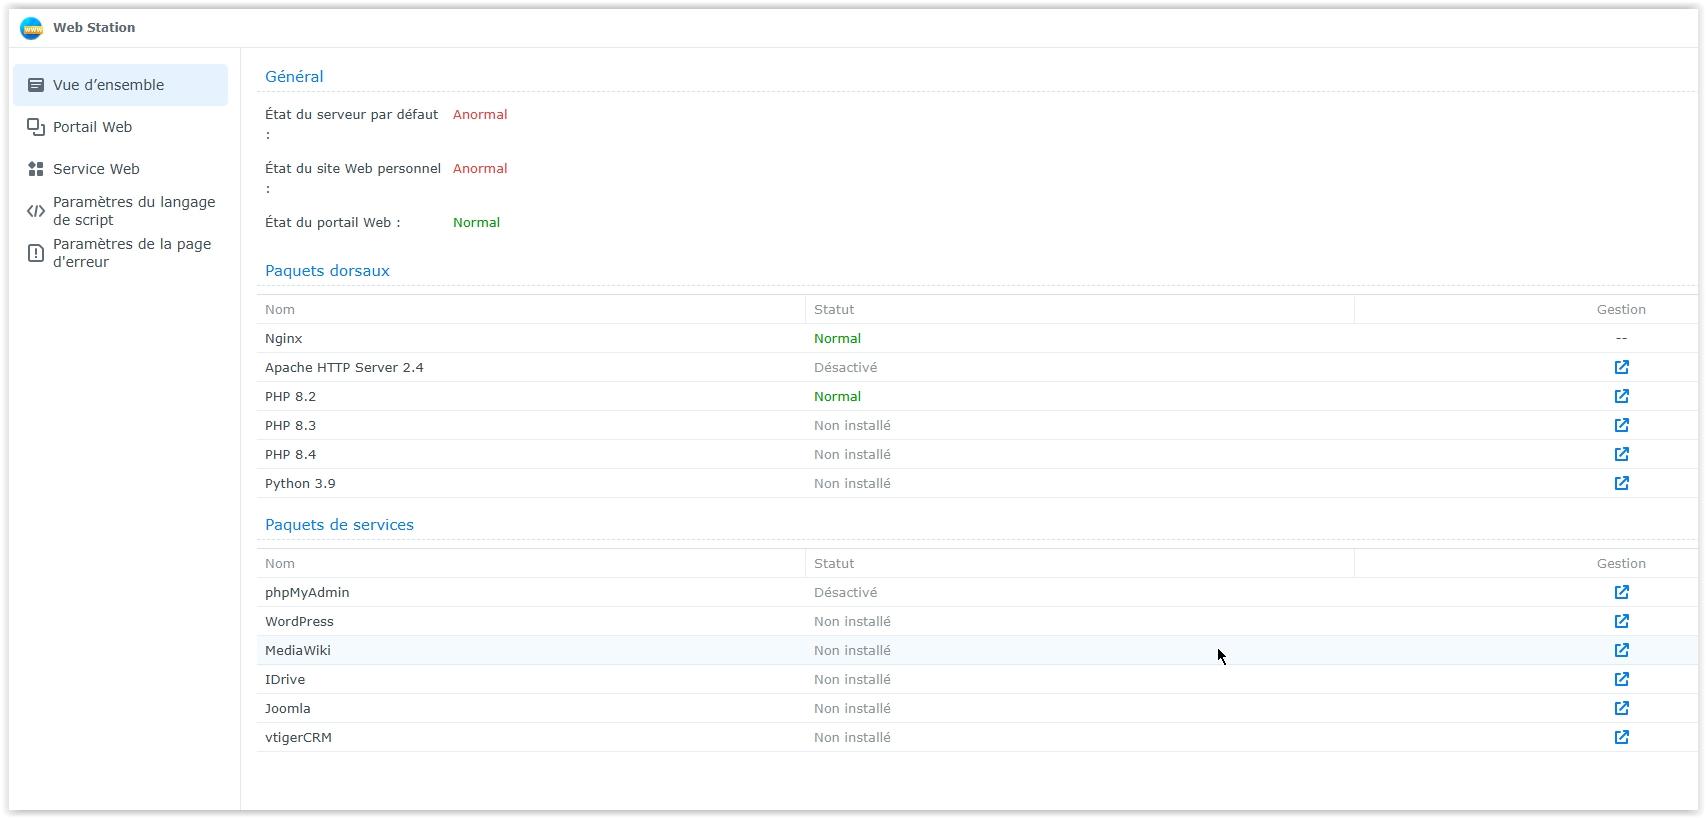
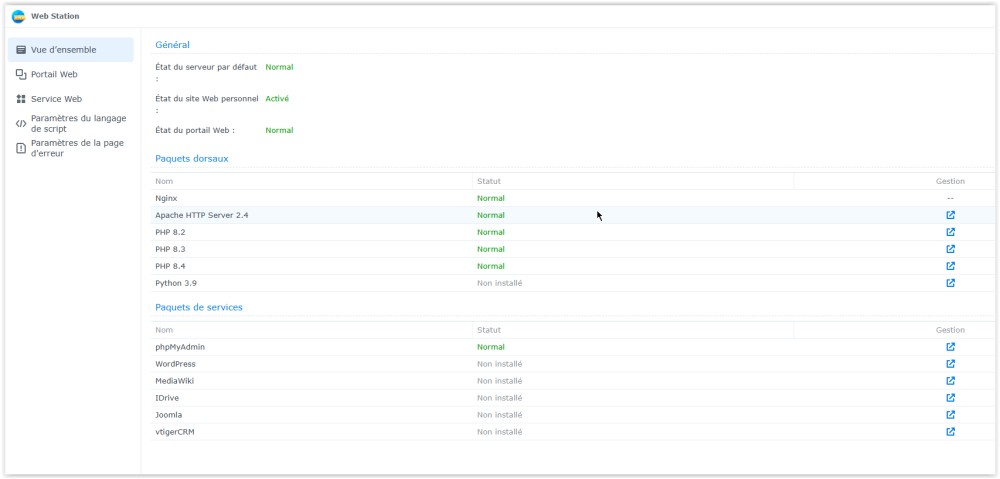
Piwi : Le fichier host comprends la ligne pour le loopback Mic : Déjà dit : Cependant je viens de constater que le serveur apache était arrêté ainsi que phpmyadmin, je viens de les réactiver, ça n'a rien changé, maintenant le statut du serveur et du site web est normal Par contre l'accès au DSM se fait en https maintenant
-
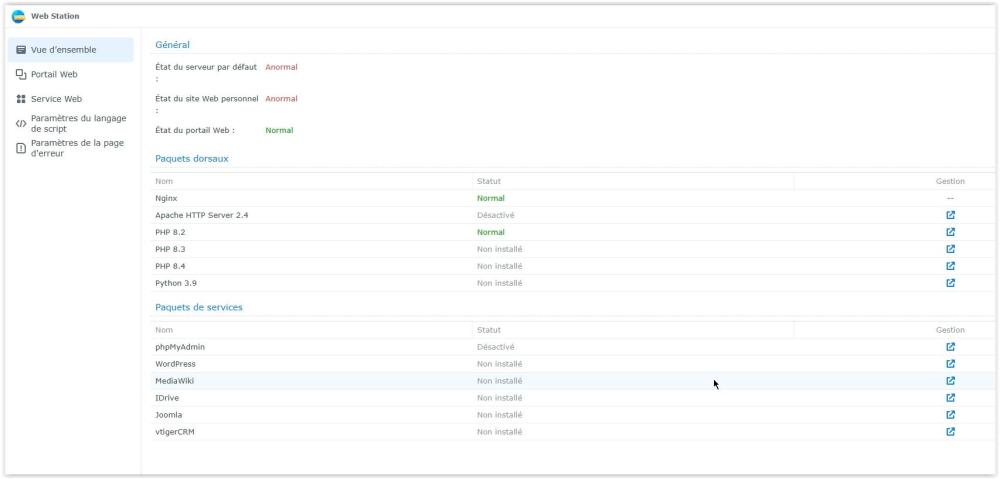
Pas chez moi. Ca ouvre la page de DSM, pas le site. Ca je l'ai bien compris, mais votre site répondait avant avec kesk, il ne répond pas avec desk. Il y a donc un problème avec webstation qui ne reconnait pas desk. Votre serveur et votre site sont dans un état anormal. C'est là qu'il faut chercher.
-
Ça fonctionne chez moi : https://serge-helpdesk.synology.me Il est possible que ça ne fonctionne pas depuis ton réseau local puisque le nom serge-helpdesk.synology.me renvoie l'adresse IP publique. À partir de là je vois au moins 3 solutions possibles : Installer le paquet DNS Server et créer la zone locale serge-helpdesk.synology.me Ajouter une entrée pointant vers l'adresse IP privée du NAS dans le fichier hosts (dans C:\Windows\System32\drivers\etc sur windows, dans /etc chez les autres) : serge-helpdesk.synology.me 192.168.x.y Le routeur/box supporte le loopback mais il est désactivé.
-
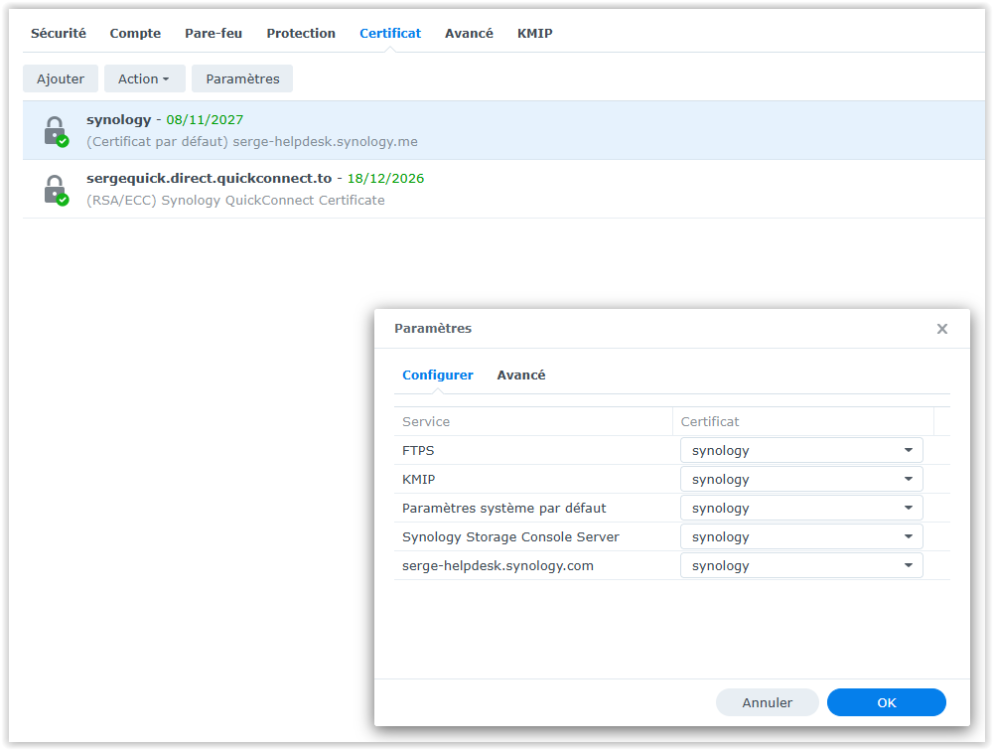
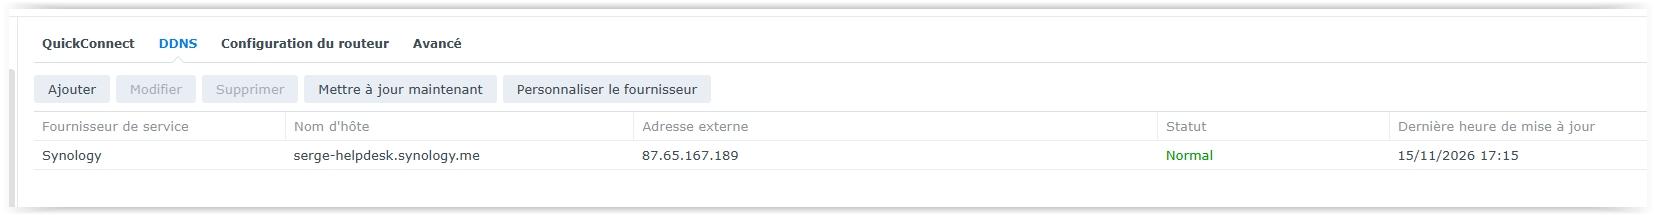
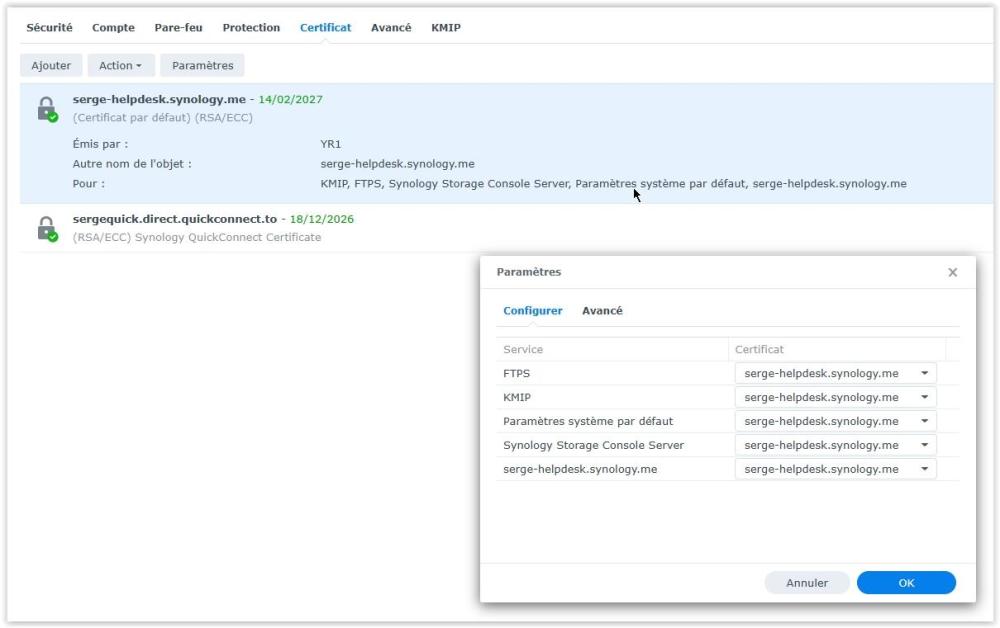
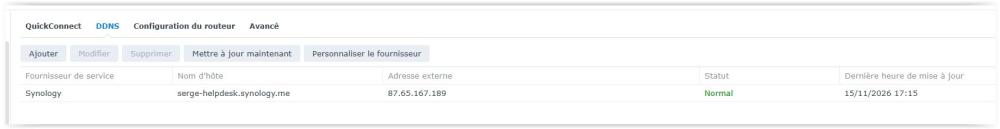
Bon, on avance un peu :-) J'ai supprimé le certificat valable 1 an, demandé un nouveau lets'encrypt, ok nouveau certif valable 3 mois mis par défaut Oui dans accès externe/DDNS le statut est normal Comme déjà dit plusieurs fois le nom de domaine kesk a été corrigé Par contre je n'ai toujours pas accès à mon site internet Cependant je viens de constater que le serveur apache était arrêté ainsi que phpmyadmin, je viens de les réactiver, ça n'a rien changé, maintenant le statut du serveur et du site web est normal
-
salvatoresullivan a rejoint la communauté
-
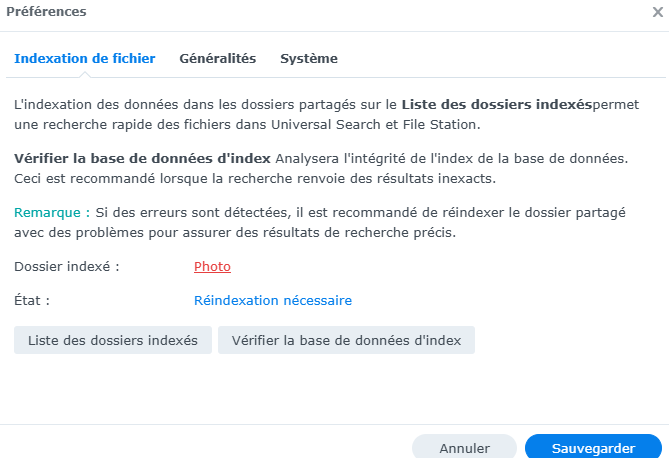
Bonjour, je viens d'arrêter mon nas en passant par l'interface DSM. Ensuite, j'ai redémarré mon nas et j'ai testé sur ma tv via la freebox avec synology photo et là je vois encore que des photos sont non accessibles. Dans service de fichier, j'ai remarqué dans remarques: si je clique sur Liste des dossiers indexés ceci: Cela est vraiment étrange, pour information j'ai un disque qui commence à avoir plusieurs secteur défectueux (il s'agit du disque 2), est-ce que cela pourrait expliquer ce problème? En vous remerciant par avance de votre aide.

-
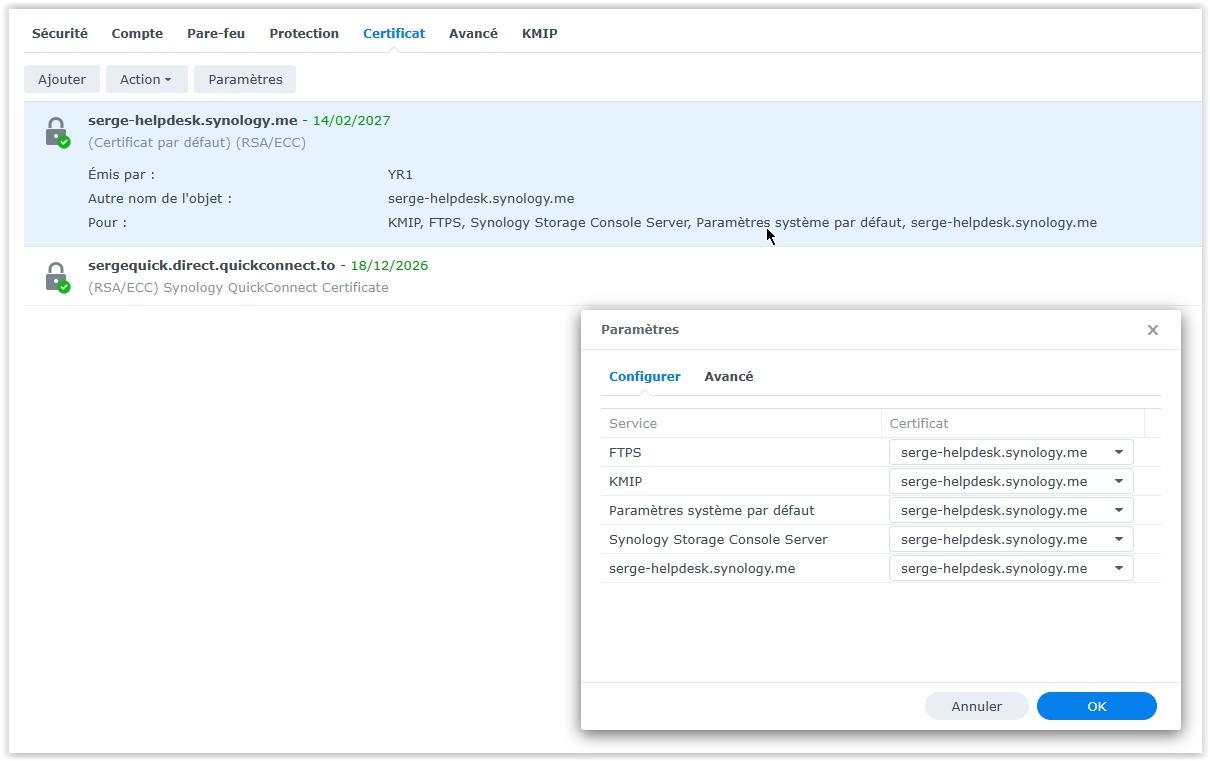
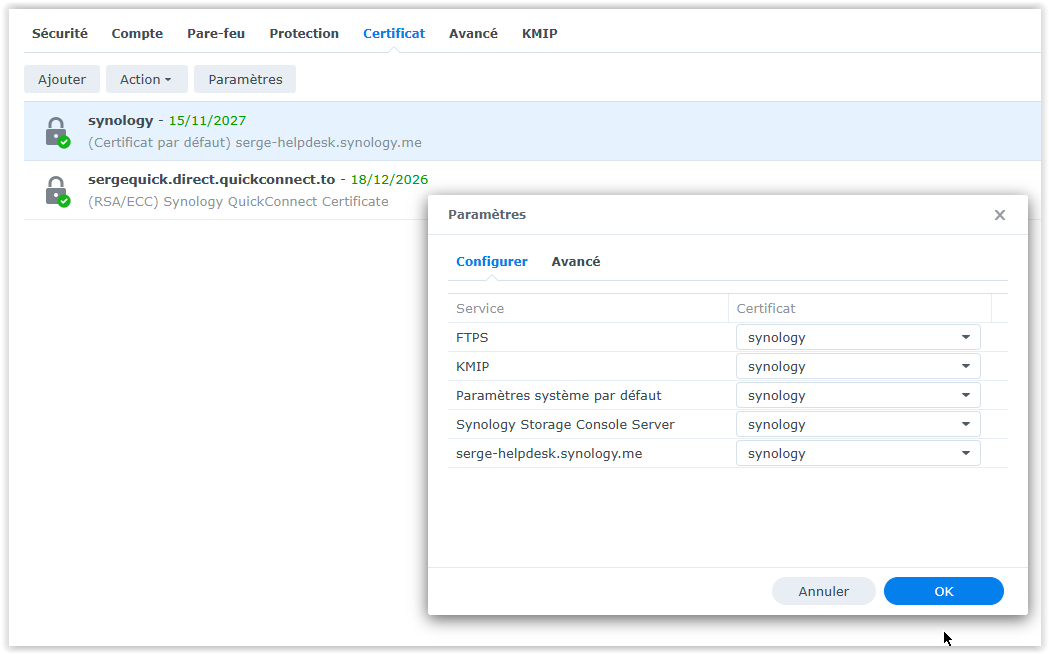
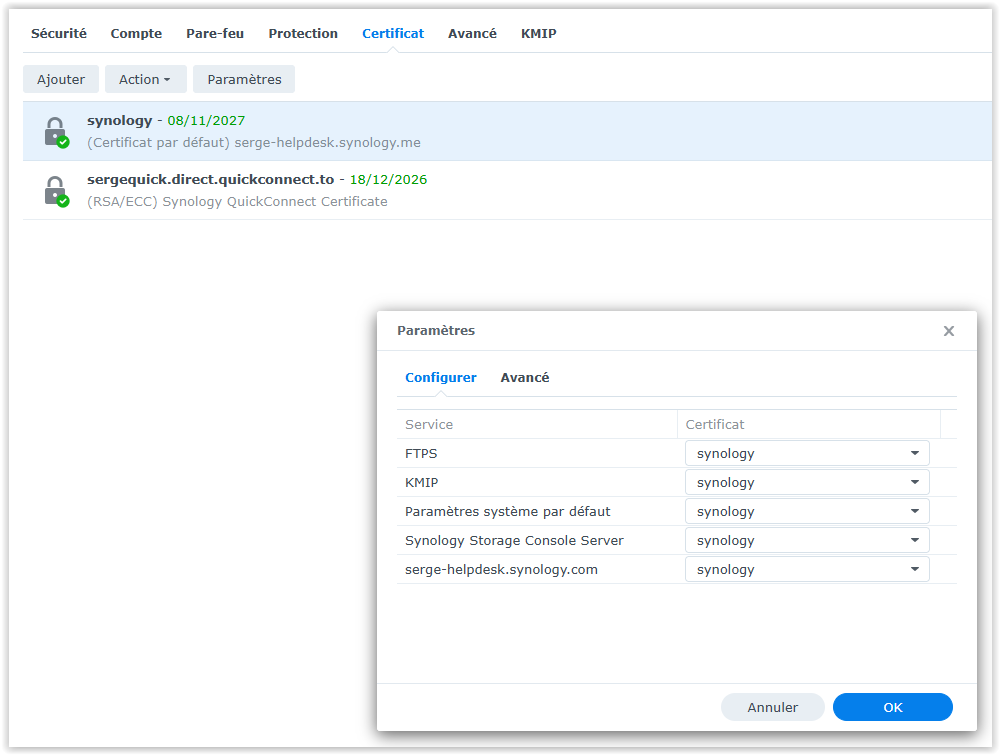
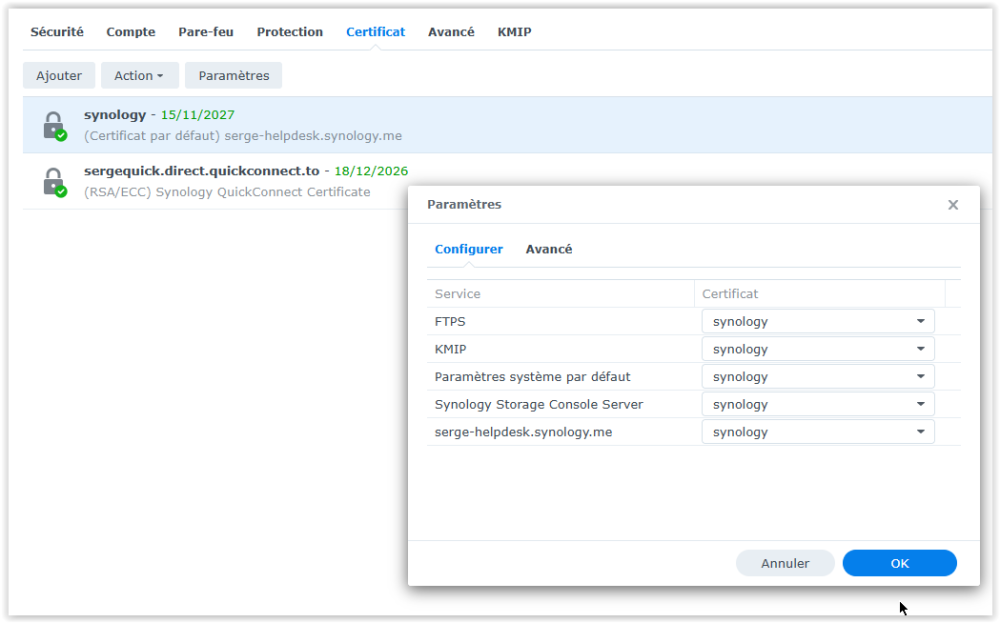
Soit les règles ont changé, ce qui serait trèèèès surprenant vu que la tendance est de réduire la durée de validité de tous les certificats pour une durée maximum de 47 jours d'ici 2 ans, soit quelque chose n'a pas fonctionné correctement. Je penche pour cette deuxième option car votre certificat devrait normalement afficher quelque chose comme ce que vous aviez dans la toute première capture d'écran du 5 novembre : (Certificat par défaut) (RSA/ECC) Synology DDNS Certificate, et sa durée de validité ne devrait pas excéder 90 jours à partir du jour de sa création. Pouvez vous développer le ligne de votre certificat ? (flèche à droite) ? Est-ce que dans Accès externe / DDNS, le status du nom de domaine est normal ? Ensuite, pour ce qui est de l'accès à votre site, il faut corriger le nom de domaine qui était sur "kesk" pour qu'il réponde à "desk"
-
En allant dans le DSM Certificat, renouveller le certificat
-
matdbsr097 a rejoint la communauté
-
Il y a un gros problème sur votre certificat. Date de fin de validité au 15/11/2027 : c'est absolument impossible avec un certificat let's encrypt dont la période de validité est de 90 jours maximum. Comment avez vous obtenu ce certificat ?
-
Bonjour Comme dit plus haut, j'ai corrigé le helpkesk, et modifié le synology.com en synology.me sur mon compte synology Mon certificat est bien sur serge-helpdesk.synology.me
-
TgmeDev a rejoint la communauté
-
Je vous conseille vivement de ne pas ouvrir le port 80 vers l'extérieur. L'accès à votre site doit se faire uniquement en https. Et de toute manière, le port 80 a peu de chance d'atteindre le NAS dans la mesure ou vous avez activé le http vers https. Votre adresse helpdesk n'est toujours pas couverte par votre certificat. Et effectivement, cette url est sensée atteindre votre serveur web. Pour le moment elle arrive sur la page de connexion à DSM comme vous l'avez constaté. Est-ce que vous avez corrigé l'url en .com qui à mon avis se situe au niveau du reverse proxy ?
-
Merci de vos réponses J'ai corrigé le helpKesk, le synology.com, j'ai mis à jour sur le site synology, j'ai renouvellé mes certificats Par contre, je n'ai plus accès à mon sire internet sir le port 80 soit via http://serge-helpdesk.synology.me, même en rajoutant :80 ni en tapant mon adresse ip fixe : 192.168.128.4:80 Il m'emmène sur le DSM
-
Etait sécurisé avec https://serge-helpkesk.synology.me pas avec helpdesk. https://serge-helpdesk.synology.me n'aboutit pas. Dans vos paramètres il y a serge-helpdesk.synology.com D'où vient cette adresse ? Si ça apparaît c'est que vous l'avez écrite quelque part, peut être dans votre reverse proxy. En tout cas, cette url ne mène nul part et de toute manière, elle n'est pas couverte par un certificat.
-
Le problème est maintenant résolu. N'hésitez pas à ouvrir un nouveau message en cas de problème. Ceci est une réponse automatique.
-
Bonjour J'ai modifié les certificats : Par contre de chez moi : toujours non sécurisé Maintenant si vous me dite que de l'extérieur l'accès est sécurisé en https, c'est le principal